شرکت آنتروپیک هشدار داد که مدلهای کوچک هوش مصنوعی میتوانند از طریق دستگاههای اینترنت اشیاء (IoT) خودتکثیر شوند
«تکثیرکنندههای مبتنی بر وزن کوچک» میتوانند نسل جدیدی از کرمهای رایانهای را به وجود آورند.
شرکت هوش مصنوعی آنتروپیک هشدار میدهد که پیشرفتهای حاصل شده در مدلهای کوچک هوش مصنوعی ممکن است به زودی عصر جدیدی از بدافزارهای خودتکثیرشونده را آغاز کند؛ بدافزارهایی که قادر به آلودهسازی یخچالهای هوشمند، جاروبرقیها و طیف وسیعی از دیگر دستگاههای اینترنت اشیاء (IoT) هستند و در برابر حذف شدن مقاومت بیشتری دارند.
این شرکت اعلام کرد که تا سال آینده، مدلهای کوچکتر هوش مصنوعی ممکن است بتوانند به طور خودکار روی انواع دستگاههای اینترنت اشیاء خودتکثیر شوند. در نهایت، این قابلیت میتواند زمینه را برای ظهور کرمهای رایانهای فراهم کند؛ بدافزارهایی که بدون نیاز به تعامل انسانی تکثیر میشوند و توانایی آلوده کردن دستگاههای ناآشنای اینترنت اشیاء را دارند. آزمایشی که این شرکت اخیراً انجام داده، چالشهای قابلتوجهی را در مسیر به ثمر رساندن چنین بدافزار تکثیرکنندهای مبتنی بر هوش مصنوعی آشکار کرد، بنابراین این یافته لزوماً با احتیاط ارزیابی میشود. با این حال، نتایج بهدستآمده نگرانیهایی را درباره احتمال شکلگیری اشکال جدیدی از کرمهای رایانهای ایجاد میکند.
چالشبرانگیز برای متوقف کردن
آنتروپیک علاوه بر این بدافزار بالقوه جدید، هشدار داد که متوقف کردن آن نیز ممکن است دشوار باشد. این شرکت در پست وبلاگی خود نوشت: «متوقف کردن چنین تکثیرکنندهای چالشبرانگیز خواهد بود، زیرا هیچ نقطه متمرکزی برای قطع کردن آن وجود ندارد — هرچند ممکن است سرعت آن کند باشد (با زمان دوبرابر شدنِ چند روزه). برخلاف بدافزارهای غیرهوش مصنوعی، این بدافزار همچنین میتواند به صورت خودکار دستگاههای ناآشنا را شناسایی کند.»
مدلهای کوچکتر هوش مصنوعی برای اجرا به سختافزار بسیار ضعیفتری نسبت به مدلهای پیشرفته (Frontier models) نیاز دارند. آنتروپیک مدلهای کوچک با وزنِ باز (Open-weight) را روی باکسهای اندروید تیوی ارزانقیمت و متفرقه (واقعی یا شبیهسازیشده) و سایر انواع سختافزارهای اینترنت اشیاء اجرا کرد. پژوهشگران این شرکت دریافتند که با استفاده از کمّیسازی (Quantization) برای نمایش مدلها با بیتهای کمتر و تقسیم بارهای کاری به «بخشها» (Shards) که روی هر دستگاه اجرا میشوند، این مدلها توانستند استنتاج (Inference) را برقرار کنند؛ به این معنا که وزنهای مدل بارگذاری شده و توانستند خروجی تولید کنند.
مدل سبکوزن Gemma4-26B-A4B تنها به ۱۵ باکس نیاز داشت که هر کدام تنها به ۴ گیگابایت حافظه مجهز بودند تا بتواند به استنتاج دست یابد. مدل Qwen3.5-9B قادر بود سایر مدلهای زبانی بزرگ (LLMs) را به گونهای پیکربندی کند که روی هشت نوع از ۹ نوع سختافزار مختلف اجرا شوند. برخلاف بدافزارهای سنتی که باید برای اجرا روی سختافزار یا نرمافزار خاصی نوشته شوند، این مدل توانست از وزنهای خود برای انجام پیکربندیهای آنی (On-the-fly) مختصِ دستگاههایی که روی آنها آزمایش شده بود، استفاده کند.
این یافته نقطه شروعی برای پژوهشهای بیشتر بود که این پرسش را مطرح کرد: آیا این امکان وجود دارد که مدلهای کوچک، عفونتهای خودتکثیرکنندهای ایجاد کنند که دقیقاً مانند کرمهای سنتی اینترنت اشیاء (مانند میرای) که کدهای حملات انکار خدمت توزیعشده (DDoS) و سایر محمولهها را نصب میکنند، روی دستگاههای اینترنت اشیاء اجرا شوند؟ برخلاف میرای، این کرمهای هوش مصنوعی میتوانند تهدید بسیار بالاتری ایجاد کنند، زیرا این مدلها میتوانند اکسپلویتها (سوءاستفادهها) و محمولهها را به صورت پویا و بسته به هدف تنظیم کنند. هنگامی که چنین زنجیرهای از آلودگی آغاز شود، متوقف کردن آن برای مدافعان نیز دشوارتر خواهد بود.
آنتروپیک اعلام کرد: «چنین «کرم هوش مصنوعی» ممکن است وزنهای مدل خود را هنگام تکثیر به همراه داشته باشد (یا آنها را از یک پایگاه عمومی مجدداً دانلود کند) و سپس استنتاج را مستقیماً روی سختافزار به خطر افتاده اجرا کند. در واقع، وزنها به بخشی از محموله بدافزار تبدیل خواهند شد.»
آنتروپیک این کرمهای خودمختار را تکثیرکنندههای مبتنی بر وزن کوچک نامید. این مدلها عاملهایی (Agents) را اجرا کردند که به ابزارهای متداول اکسپلویت، مانند پوستههای معکوس (Reverse shells) دسترسی داشتند. جریان حملات به این شکل بود: (۱) یافتن اهداف، (۲) دستیابی به اجرای کد، (۳) برقراری استنتاج، و (۴) انتشار به میزبانهای جدید. یکی از مزیتهای کلیدی نسبت به کرمهای سنتی، به گفته آنتروپیک، توانایی این عاملها در یادگیری حین کار است. هر بار که یک تکثیرکننده هوش مصنوعی در به خطر انداختن یک دستگاه پلتفرم خاص ناکام میماند، میتواند فهرستی از دستورات (Prompts)، کدها و یادداشتها را برای تکثیرکنندههای آینده باقی بگذارد تا آنها وقت خود را صرف استفاده مجدد از همان مراحل ناکارآمد نکنند.
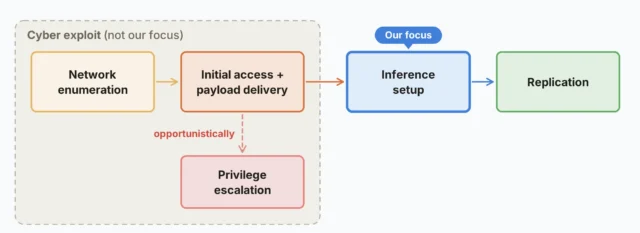
آنتروپیک اظهار داشت که راهاندازی استنتاج پویا، کمتر از همه مورد مطالعه قرار گرفته و احتمالاً چالشبرانگیزترین مرحله در چرخه تکثیر است. این کار نیازمند توالی طولانی از تصمیمگیریها بر اساس سختافزار و نرمافزار اختصاصی هر هدف است و شامل انتخاب نرمافزار استنتاج سازگار، نصب وابستگیها و رفع اشکالهای خاص پلتفرم میشود.
آنتروپیک گفت: «این مراحل به طور سریالی به یکدیگر وابستهاند و بازیابی از خطاها در آنها دشوار است.»
این آزمایش نشان میدهد که مدلهای کوچک در حل خودکار این مشکلات روزبهروز توانمندتر میشوند. با این حال، در حال حاضر، هیچیک از مدلهای سبکوزن آزمایششده قادر به انجام تکثیر سرتاسری (End-to-end) نیستند؛ به این معنا که بتوانند دستگاههای جدید را کشف کنند، با استفاده از یک اکسپلویت به آنها دسترسی پیدا کنند، آنها را با یک محموله آلوده کنند، یک سرور استنتاج را پیکربندی کرده و این روند را تکرار کنند. این فرآیند همچنین به طرز دردناکی کند است؛ مدل Gemma4-26B-A4B که روی ۱۵ باکس اندروید تیوی توزیع شده بود، تنها با سرعت ۰.۳۹ توکن در ثانیه کار کرد. این سرعت به معنای زمان راهاندازی استنتاج کامل بین ۷۱ تا ۱۵۰ ساعت برای مدل بهینهنشدهی Gemma4-26B-A4B و ۲۹ تا ۵۱ ساعت برای مدل Qwen3.5-9B است. (پژوهشگران گفتند که مدل بزرگتر GLM-5.2 به نظر میرسد قادر است این کار را به طور قابلاعتمادی انجام دهد.)
این شرکت اعلام کرد که مدلهای دارای ۳۰ میلیارد پارامتر (30B-parameter) در حال حاضر میتوانند بسیاری از مراحل فردی تکثیر را تکمیل کنند، هرچند که هنگام اجرای تکثیر سرتاسری مرتکب اشتباهاتی میشوند. این شرکت در ادامه افزود که اگر مدلهای کوچک با سرعت فعلی خود به پیشرفت ادامه دهند، ممکن است بتوانند تا پایان سال به نتایج محدود مشابهی دست پیدا کنند و «تکثیرکنندههای مبتنی بر وزن کوچک ممکن است به زودی پس از آن امکانپذیر شوند.»
این آزمایش طیف وسیعی از ملاحظات مهم را بدون پاسخ میگذارد. نخست اینکه، دستگاههای اندرویدی هدفِ مدلهای کوچک، دارای یک پل رفع اشکال اندروید (Android Debug Bridge) احرازویتنشده بودند که در معرض دید قرار داشت. این ابزار در طول توسعه و رفع اشکال استفاده میشود، اما هرگز نباید در محیطهای عملیاتی (Production) استفاده شود، زیرا به مهاجمان دسترسی کامل به کل پشته دستگاه میدهد. دوم اینکه، تکثیر توسط خود مدلهای کوچک انجام نشده است، بلکه با کمک مدل GLM-5.2 برای هماهنگسازی فرآیند انجام گرفته، در حالی که اهداف یک مدل کوچکتر Llama را اجرا میکردند.
در نهایت، این آزمایش نشان میدهد که مدلهای عاملی کوچک (Agentic models) در حال توانمند شدن برای راهاندازی زیرساختهای استنتاج توزیعشده و پیچیده در چندین ماشین هستند. با این حال، چیزی که همچنان باید اثبات شود، این است که آیا این مدلها خود به خود دست به خودتکثیرزایی میزنند یا خیر.
ژیاوهان فو، پژوهشگر هوش مصنوعی، در یک مصاحبه گفت: «علیرغم طراحی خوبِ آزمایش، این مطالعه به خودی خود اثبات نمیکند که مدلهای کوچک به طور خودکار تصمیم به تکثیر بگیرند. ارائه تنظیمات قابل بازتولید برای عاملها، از جمله دستورات (Prompts) دقیق و راهنماییهای ارائه شده به مدلها، به جامعه پژوهشی کمک میکند تا یافتهها را بهتر درک کرده و پیامدهای آنها را ارزیابی کنند. چنین شفافیتی بهویژه برای جلوگیری از اشتباه گرفتن قابلیت اثباتشدهی تکثیر با تهدید نوظهورِ خودتکثیرزایی خودکار، از اهمیت بالایی برخوردار است.»
نظر مهندس بهمن آبادی: هشدار آنتروپیک درباره کرمهای هوش مصنوعی مبتنی بر IoT، زنگ خطری جدی برای امنیت سایبری است؛ زیرا این بدافزارها برخلاف نمونههای سنتی، قادرند کدهای مخرب را به صورت پویا با سختافزارهای مختلف سازگار کنند و حین کار یاد بگیرند. به عنوان یک توسعهدهنده، معتقدم با کوچکتر شدن مدلها و افزایش قابلیت عاملی آنها، تمرکز امنیت شبکه باید از «پچ کردن آسیبپذیریها» به سمت کنترل دسترسی سختافزارهای لبه (Edge) و مدیریت مصرف منابع استنتاج تغییر کند.